 Zenn
小さく始める外部攻撃トレンドの可視化 — Sensor 1台・Slack通知・月次レポートの最小構成
この記事で分かること この記事では、次の3点を整理します。 外部攻撃のトレンドを「意思決定」につなげる最小構成の全体像 明日から動ける5ステップの具体的な手順 CISO・経営層に共有できる月次レポートの骨格 難しいツール連携や自動化は後回しで構いません。まずは Sensor 1台・Slack通知・月次レポート の3
Zennで読む
テクノロジーについての考察と実践的な知見
Zenn この記事で分かること この記事では、次の3点を整理します。 外部攻撃のトレンドを「意思決定」につなげる最小構成の全体像 明日から動ける5ステップの具体的な手順 CISO・経営層に共有できる月次レポートの骨格 難しいツール連携や自動化は後回しで構いません。まずは Sensor 1台・Slack通知・月次レポート の3
 Zenn
個人運用のハニーポットをSIEMに繋いだ翌朝、1日86,427件のアラートが来ていた。全部見るのは無理、かといって1件見ても危険かどうか判断できない——これがアラート疲れの正体だ。この状況を変えたのが、脅威インテリジェンス(CTI)のエンリッチ・スコアリング・ノイズ除去という3ステップ。最終的に調査すべきIPは98件、
 Zenn
はじめに:AIが、攻撃を自力で見つけた ハニーポットとSIEMで攻撃を観測するプロジェクトを始めて、約2か月。集めた攻撃データを分析・可視化し、週次・月次のレポートまで自動で出せる環境を作り込んできました。 ある日、ふと思いました。「このデータ、AIに自分で分析させたらどうなるんだろう?」 1日分の攻撃データへのアクセ
 Zenn
脆弱性スキャンの結果をそのまま並べても、数が多すぎて誰も見ません。そこに「実際に攻撃されているか」という脅威インテリジェンス(KEV・EPSS)で優先度を付け、さらにLLMで一次トリアージまで回すと、ようやく現場で使えるCIになります。本稿では、SBOM生成 → スキャン → 脅威インテリジェンスでの優先度付け → A
 Zenn
あなたのAI開発環境、もう攻撃者に探されています ここ数年で、Ollama でローカルにLLMを動かしたり、MLflow で実験を管理したり、ベクトルDBを立ててRAGを組んだり——AIの開発環境を自分で構築する人がぐっと増えました。 実は、攻撃者もその流れをちゃんと見ています。 私は「おとりサーバー(ハニーポット)」
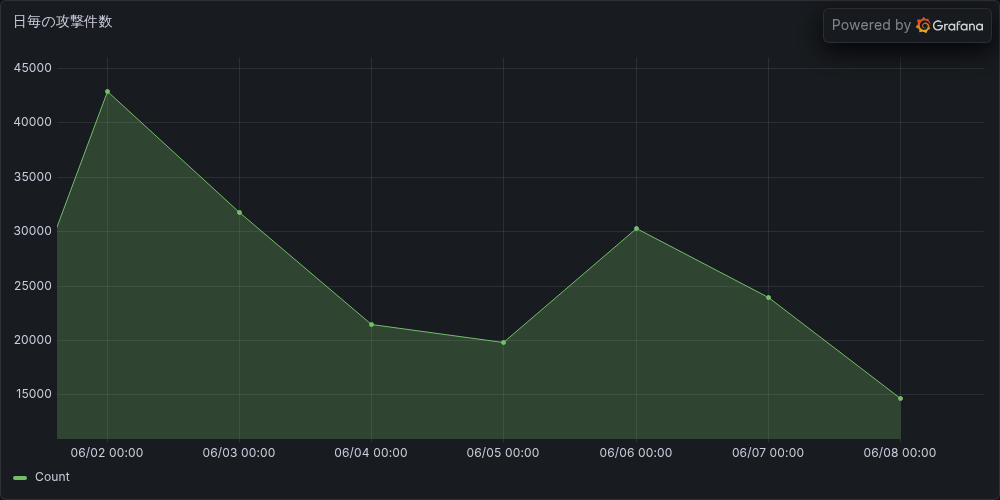
2026年6月第2週(6月2〜8日)のハニーポット分析レポート。mdrfckr SSH バックドアが多拠点に拡散し、TECHOFF SRV は Jito MEV を新たに標的化。セキュリティ実務者向けの IoC と対策もまとめる。
 Zenn
あなたのサーバー、今この瞬間も狙われています サーバーをインターネットに公開した瞬間から、攻撃は始まっています。 「うちは小規模だから狙われない」——そう思っているエンジニアは多いですが、実態は違います。攻撃者は人を狙っているのではなく、IPアドレスを自動スキャンしているだけです。規模は関係ない。 私は実際にハニーポッ
 Zenn
はじめに ── AIエージェントはなぜ「忘れる」のか LangGraphでAIエージェントを作ったとき、多くの人が最初に直面する問題があります。 セッションをまたぐと、エージェントが記憶を失う問題です。 昨日調査したIPアドレスの脅威情報、先週分析した攻撃手法、過去のインシデント対応の記録。これらをエージェントに「覚え
 Zenn
【第3回】脅威インテリジェンスをSlack通知まで自動化する:Cloud Functions Gen2で動かす運用編 この記事は「脅威インテリジェンスを活用した脆弱性トリアージ自動化」シリーズの第3回です。 このシリーズでは、CISA KEV、Google Sheets、Cloud Functions Gen2、Ope
 Zenn
【第2回】脅威インテリジェンス自動化の準備編:Google Sheets・GCP・Secret Managerで基盤を作る この記事は「脅威インテリジェンスを活用した脆弱性トリアージ自動化」シリーズの第2回です。 このシリーズでは、CISA KEV、Google Sheets、Cloud Functions Gen2、
 Zenn
【第1回】脅威インテリジェンスを“判断材料”に変える:CISA KEVとAIで始める脆弱性トリアージ設計 この記事は「脅威インテリジェンスを活用した脆弱性トリアージ自動化」シリーズの第1回です。 このシリーズでは、CISA KEV、Google Sheets、Cloud Functions Gen2、OpenAI AP
 Zenn
私は普段、セキュリティの仕事をしています。この記事は、セキュリティの仕事をしている人向けに(情シスでセキュリティの仕事も兼任している人を含む)執筆しました。 この記事ではChatGPTと私自身どちらの解釈も混ぜ込んで執筆しています。 1. ChatGPTが解釈したレポートが示す「人材要件」の変化 ISACAの202
 Zenn
Go言語を学んでMacのセキュリティチェックツールを作りました! おわり。 https://github.com/samuraidays/macinsight としたいところですが、もう少し記事に書いていきたいと思います。 このツールはなんなのか Macのセキュリティ設定をチェックするツールです。 厳密に言うと、O
 Zenn
本記事は、脅威モデリング未経験のコンサルタントや事業会社セキュリティ担当者向けに脅威モデリングを活用したヒアリング手法を整理したものです。 1. はじめに セキュリティの仕事をしていると、事業会社であれコンサルファームであれ、顧客(他の会社や部門)にヒアリングに行く機会が多いと思います。これはシステムや業務プロセス
 Zenn
これは2021年に自分で試したSaaS向け脅威モデリングの内容を、今の自分が改めて気づきを整理した記事です。 1. リスクアセスメントの“曖昧さ”に気づいた日 2021年、私は脅威モデリングの書籍を片手に、SlackというSaaSに対してリスクを洗い出してみました。もともとリスクアセスメントには慣れていましたが、
 Zenn
はじめに 現代のソフトウェア開発において、アプリケーションセキュリティはますます重要な要素となっています。しかし、多くの組織ではいまだに明確なアプリケーションセキュリティ戦略やフレームワークを持たずに対策が進められているのが実情です。 特に見られるのは、次のような状態です DevSecOpsの名のもとに、話題になって
 Zenn
これは MCPのセキュリティについて書かれたサイトをまとめた記事です はじめに MCPの活用でXやさまざまなブログで賑わっています。しかし、MCPのセキュリティ面についてはまだそこまで多くの情報は出ていません。 MCPの仕様やセキュリティに関してはまだまだ流動的で何が正しい情報なのか定かではないです。 そのような環
 Zenn
これは セキュリティプロジェクトのPMに関するポイントを紹介 この記事ではPM = Project Managementの意味で話を進めています。 ターゲット セキュリティマネージャ、セキュリティエンジニアではじめてPMを任された人 セキュリティマネージャ、セキュリティエンジニアでプロジェクトマネジメント経験者で
 Zenn
はじめに セキュリティ戦略を描くことに、こんな悩みはありませんか? 「やることが多すぎて、どこから手をつければいいかわからない」 「ビジネスやプロダクトとの接点がうまく描けない」 セキュリティ戦略に関する参考になる資料や書籍が少ない このようなセキュリティ戦略に悩むセキュリティコンサル、セキュリティエンジニアの方は
 Zenn
Cyber-sec+のコミュニティリーダをやっている12banです。 昨日はこちらのイベントに参加しました。 https://threatmodeling.connpass.com/event/331383/ 参加の目的 セキュリティの世界に入って数年。ハードニングの存在は知っていましたが、敷居の高さからハードニン
 Zenn
事業会社でWebサービスを展開していると、WAF(Web Application Firewall)を導入する必要に迫られます。そんなとき、どのように全体を進めていけばよいのか、リアルなケースを考えていきたいと思います。 ケース説明 プロジェクトの背景 A社は日本企業向けにB2BのWebサービスを開発、運営して
 note
4月24日に情シス転職ミートアップの第8回イベントを開催します。そして情シス転職ミートアップを立ち上げてから4年弱が経ちました。自身が立ち上げたイベントの中では最長となりました。これまで多くの参加者が本イベント(情シス転職ミートアップ)を利用して転職していきました。また同時に多くの企業が本イベントを利用して採用に成功し
note みなさん、こんにちは。12banです。昨日(2023年9月7日)、Cyber-sec+ Meetup vol.1 が開催されました。このイベントの思いや、裏側について少しお話しようと思います。続きをみる
note 背景私は元コーポレートエンジニアです。(今もコーポレートIT領域を兼任してますが心はセキュリティエンジニア)。コーポレートエンジニア時代、スタートアップ界隈を見るとmacOSはJamf Proでセキュリティ設定を行い、WindowsはIntuneでセキュリティ設定を行うという光景をよく見ました。続きをみる
note ひさしぶりの記事です。今回はセキュリティのお話。これを実装して記事を書いたのは前職時代ですので少し前。課題続きをみる
note セキュリティをやり始めた頃に何を優先して実行し、何をやらないかの設定に難儀していました。いわゆる経営戦略やリスクアセスメントの結果から、セキュリティ戦略をつくって、という正道を行こうとしたのです。しかしながらこれは多くのリソースが必要で、自社のフェーズ的に求められているのは具体的な対策、ということで諦めました。続きをみ
note この記事はSlackにどのような脅威、脆弱性があるか再認識し、安全に使うための方法を考えた資料です。今、Slackのセキュリティポリシーがあまり決まっていない企業はこれをチェックリスト的に使ってもよいですし、私のように脅威と脆弱性を網羅的に考えてみるのもよいと思います。今回の発端はSlackを使う上でのリスクはなにか?
note 本記事はTryHackMeのvulnversityのレポートです。TryHackMeとはサイバーセキュリティについて手を動かして学ぶことができるサービスで、vulnversityとはそのうちの1つの部屋(=攻略マシン)です。序盤の攻略マシンなので難易度は易しいのだと思います。続きをみる
note ここ数年、コーポレートエンジニアとして働いてきた私がなぜ、セキュリティエンジニア(セキュリティ専任)になったのか、プロローグがわりにゆるく話していこうと思う。コーポレートエンジニアとしてはざっくり6年ぐらい働いていた。この6年の中で実際の実務やマネジメントをやってきた。そんな中でいくつかの思いがあり、結果として会社にワ
note 転職する側と採用する側の2つを経験してきており、その経験から現在の情シス / コーポレートエンジニアに求められるスキル、経験と市場での待遇(マネー)を考えてみました。本来はデータで示したいのですが、公開されているデータ(例えば情シスの人数とか平均年収とか、情シスの年間転職者数など)が見つからなかったため、このような書き
note 2回目の情シス転職ミートアップが終わりました。今回も100名を超える人達に参加していただきました。登壇企業ならびに参加者のみなさんありがとうございました。イベントのデータから振り返っていきます。続きをみる
note CISOハンドブックが発売されました。速攻買って速攻読みました。結論、最高すぎました!おわり続きをみる