 Zenn
小さく始める外部攻撃トレンドの可視化 — Sensor 1台・Slack通知・月次レポートの最小構成
この記事で分かること この記事では、次の3点を整理します。 外部攻撃のトレンドを「意思決定」につなげる最小構成の全体像 明日から動ける5ステップの具体的な手順 CISO・経営層に共有できる月次レポートの骨格 難しいツール連携や自動化は後回しで構いません。まずは Sensor 1台・Slack通知・月次レポート の3
Zennで読む
Zenn この記事で分かること この記事では、次の3点を整理します。 外部攻撃のトレンドを「意思決定」につなげる最小構成の全体像 明日から動ける5ステップの具体的な手順 CISO・経営層に共有できる月次レポートの骨格 難しいツール連携や自動化は後回しで構いません。まずは Sensor 1台・Slack通知・月次レポート の3
 Zenn
個人運用のハニーポットをSIEMに繋いだ翌朝、1日86,427件のアラートが来ていた。全部見るのは無理、かといって1件見ても危険かどうか判断できない——これがアラート疲れの正体だ。この状況を変えたのが、脅威インテリジェンス(CTI)のエンリッチ・スコアリング・ノイズ除去という3ステップ。最終的に調査すべきIPは98件、
 Zenn
はじめに:AIが、攻撃を自力で見つけた ハニーポットとSIEMで攻撃を観測するプロジェクトを始めて、約2か月。集めた攻撃データを分析・可視化し、週次・月次のレポートまで自動で出せる環境を作り込んできました。 ある日、ふと思いました。「このデータ、AIに自分で分析させたらどうなるんだろう?」 1日分の攻撃データへのアクセ
 Zenn
脆弱性スキャンの結果をそのまま並べても、数が多すぎて誰も見ません。そこに「実際に攻撃されているか」という脅威インテリジェンス(KEV・EPSS)で優先度を付け、さらにLLMで一次トリアージまで回すと、ようやく現場で使えるCIになります。本稿では、SBOM生成 → スキャン → 脅威インテリジェンスでの優先度付け → A
 Zenn
あなたのAI開発環境、もう攻撃者に探されています ここ数年で、Ollama でローカルにLLMを動かしたり、MLflow で実験を管理したり、ベクトルDBを立ててRAGを組んだり——AIの開発環境を自分で構築する人がぐっと増えました。 実は、攻撃者もその流れをちゃんと見ています。 私は「おとりサーバー(ハニーポット)」
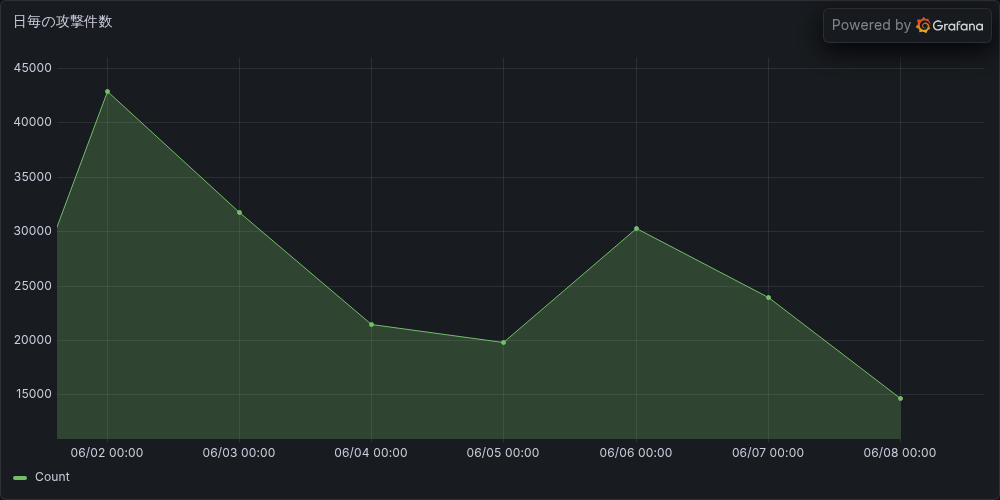
2026年6月第2週(6月2〜8日)のハニーポット分析レポート。mdrfckr SSH バックドアが多拠点に拡散し、TECHOFF SRV は Jito MEV を新たに標的化。セキュリティ実務者向けの IoC と対策もまとめる。