ハニーポット週報 2026-06-09: mdrfckr バックドアが多拠点に拡散、TECHOFF が Jito MEV を新たに標的化
1 今週の概況
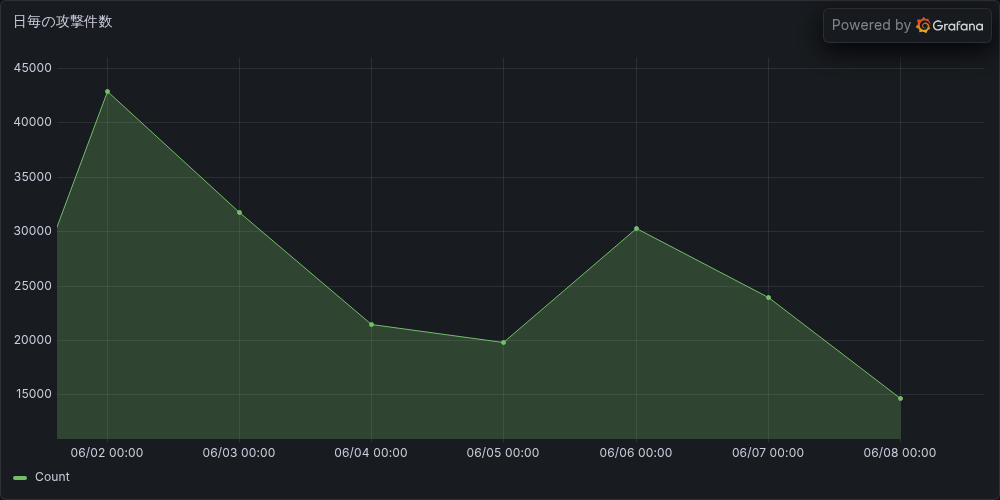
分析期間(6月2日〜8日)の総アラートは 194,475 件。前週(約 297,000 件)比で大幅減に見えるが、その大半は 2つの構造的要因によるもので、実攻撃量はほぼ横ばいだ。
①T-POT 自身のトラフィックを誤検知していたノイズが 6 月5日以降に完全除去されたこと、 ②5月31日の単発大規模スパイクが集計期間から外れたこと、の組み合わせである。
実際、Suricata の SSH セッション検知シグネチャはこの 10日間を通じて 1日あたり 1,500〜1,800 件で安定しており、攻撃の実態に沈静化はない。
2 今週のハイライト
mdrfckr SSH バックドア — 単一ボットネットから「ツールキット拡散」へ
重大度 Critical のアラートが 790 件発生した。注目すべきはその発信元構造の変化だ。これまでの mdrfckr キャンペーンは少数の IP が集中的に攻撃するスタイルだったが、今週は中国・韓国・南アフリカ・スウェーデン・フィリピン・カナダなど 30 以上の IP が各 6〜13 件ずつ分散して同一の攻撃チェーンを実行するパターンに変化している。
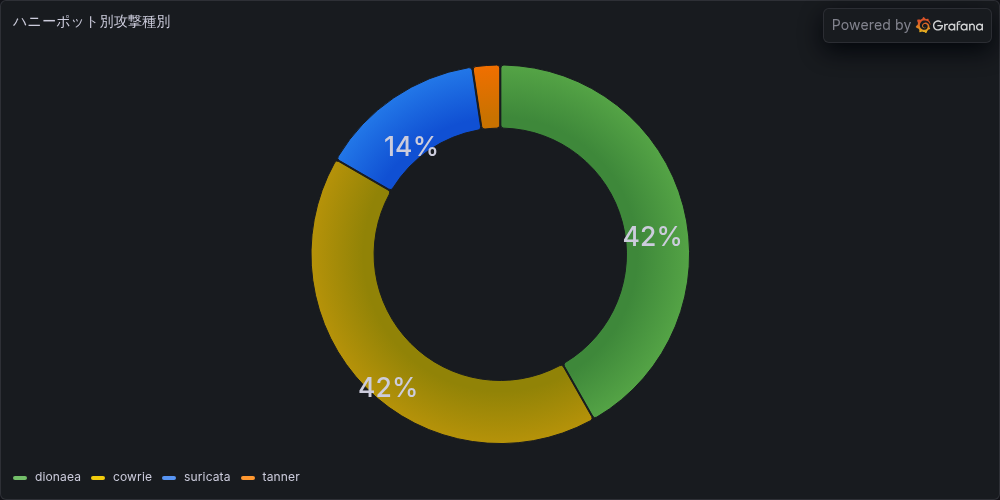
攻撃チェーンは一貫している。SSH ブルートフォースで Cowrie ハニーポットに侵入すると、chattr -ia .ssh && rm -rf .ssh && mkdir .ssh && echo "ssh-rsa ... mdrfckr" >> authorized_keys という一連のコマンドで SSH 公開鍵を植え付け、パスワードを強制変更し、/proc/cpuinfo や free -m でリソースを偵察する(クリプトマイニングの適性評価と推定)。
この変化は「特定ボットネットのスケールアップ」より「攻撃スクリプト自体が自動拡散している」兆候として読み取るべきで、今後は発信元 IP の個別追跡より RSA 鍵コメント mdrfckr をシグネチャ IoC として監視することが有効だ。
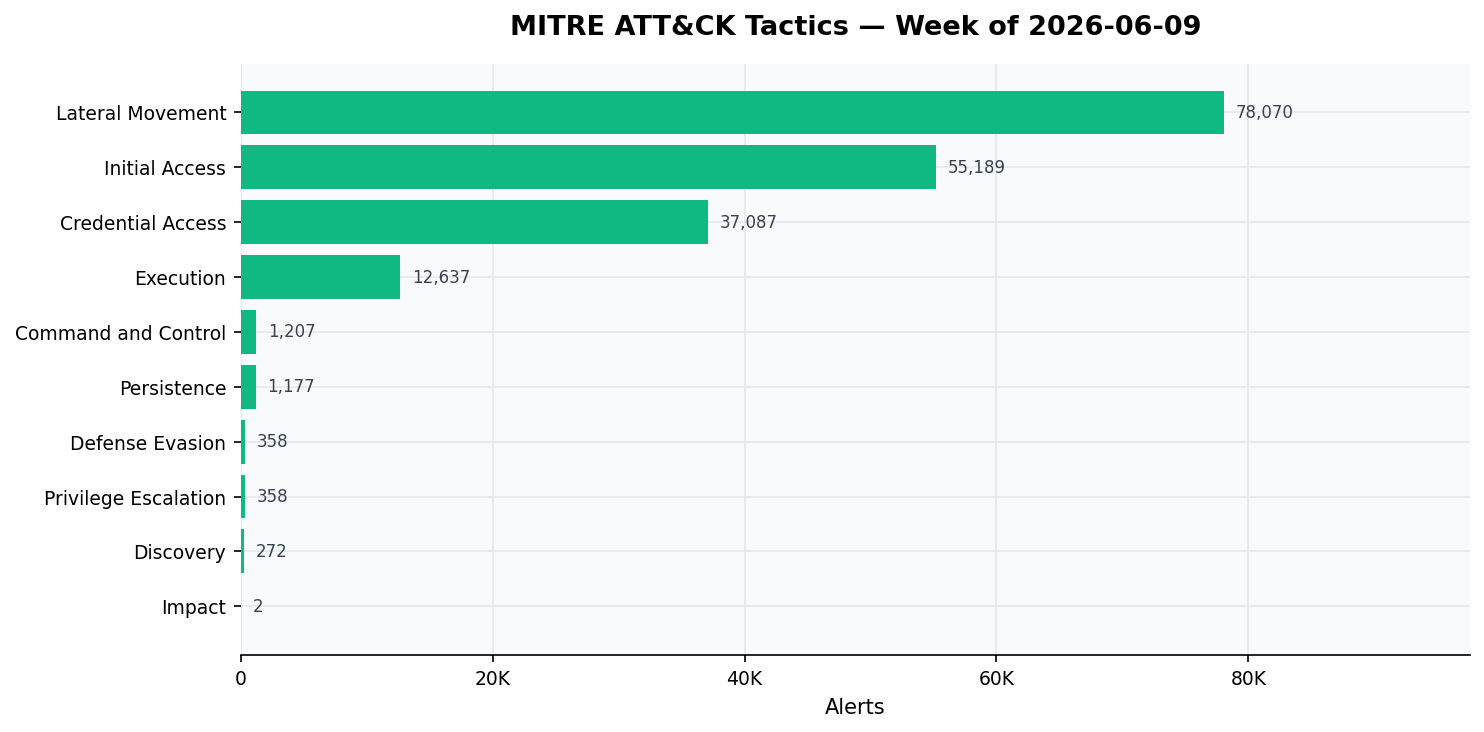
MITRE ATT&CK の対応は Persistence (T1098.004 SSH Authorized Keys)、Credential Access (T1110 Brute Force)、Discovery (System Information Discovery) にまたがる。
TECHOFF SRV — Jito MEV を新標的に、DMZHOST が参戦
重大度 High のアラートが 1,950 件発生した。ルーマニア・オランダ発の攻撃インフラ「TECHOFF SRV LIMITED」(2.57.122.0/24、45.148.10.0/24)による多チェーン暗号通貨ノード標的 SSH ブルートフォースは継続中で、今週は新たな動向が 2 点確認された。
1点目は標的ユーザー名に Jito(Solana MEV インフラ) を示す jito(28件)が追加されたこと。既存の firedancer(Solana 高性能バリデーター)、lighthouse(Ethereum PoS クライアント)と並び、最前線のプロトコルを追跡し続けていることを示す。
2点目は新 ISP「DMZHOST」(ルーマニア、92.118.39.0/24)の参戦で 193件が記録された。単一 ISP に依存せず複数のインフラを動員するこの手口は、ブロックリストによる単純な対処を困難にしている。
3 セキュリティ実務者へのメモ
- mdrfckr IoC のシグネチャ化: 発信元 IP ではなく SSH
authorized_keysに書き込まれる RSA 公開鍵のコメントフィールド(mdrfckr)を検出ルールに組み込む。~/.ssh/authorized_keysの意図しない変更を監視する AIDE / auditd ルールが有効。 - 暗号通貨ノード運用者向け:
2.57.122.0/24(TECHOFF SRV)、45.148.10.0/24(TECHOFF SRV)、92.118.39.0/24(DMZHOST)をファイアウォールでブロック。jito、firedancer、lighthouse、ethereum、validator、solana等をデフォルト SSH ユーザー名として設定していないか確認する。 - SMB (445/tcp) の継続監視: 低スコア ISP 端末による輪番スキャンは今週も 18件の未報告ノードを観測。445/tcp を外部に開放している環境は露出を確認し、AbuseIPDB への通報を継続する。
- クラウドクレデンシャル:
.env、.aws/credentialsへのアクセス試行は今週も Google Cloud IP(34.130.52.220ほか)から継続中。オブジェクトストレージや CDN の公開設定を定期的に棚卸しすること。